O arsenal da sua independência
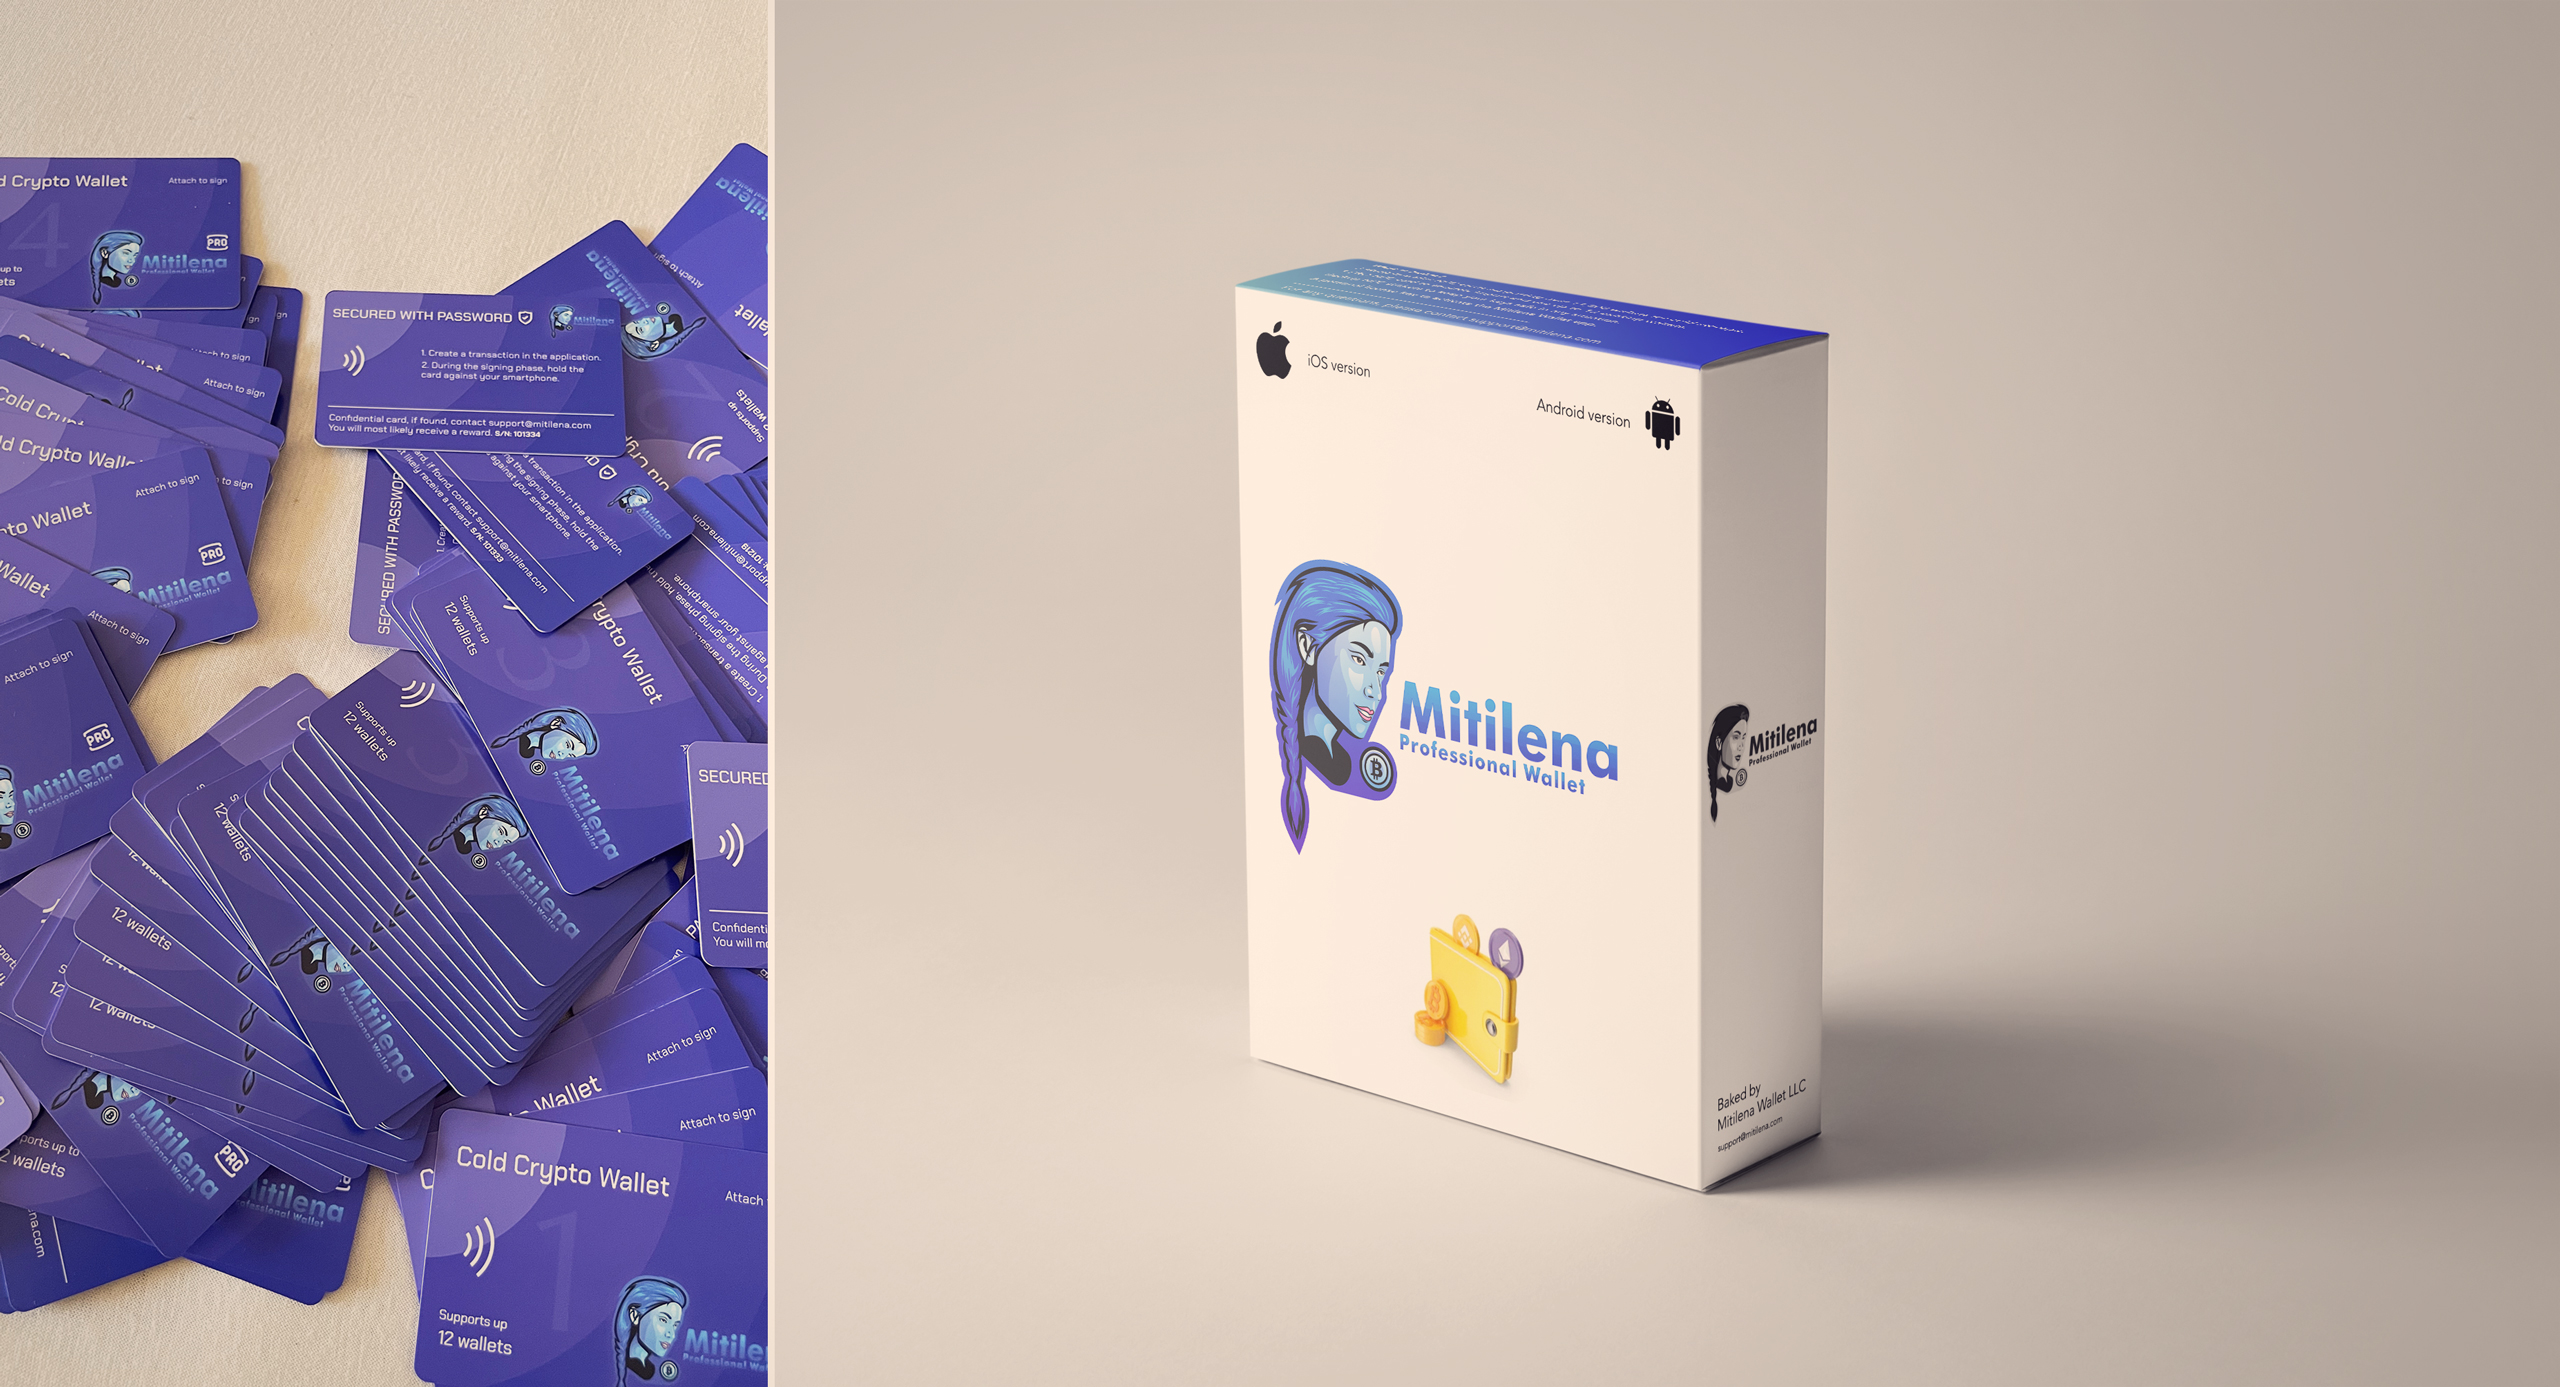
Escolha sua configuração. Sem cabos, sem recarga, sem backdoors.
Escolha sua configuração. Sem cabos, sem recarga, sem backdoors.

Você pode adicionar cartões físicos depois, quando quiser.
Começar grátisVamos ser claros: uma carteira de hardware comum (um “secure element”) não é simplesmente um lugar que “guarda” sua chave privada. É um MICROCOMPUTADOR. Além de gerar uma carteira, ele pode fazer milhares de operações complexas pelas suas costas.
Você está lidando com um microcomputador de código fechado produzido numa fábrica distante. Para ter acesso lá dentro é preciso assinar acordos de confidencialidade, conseguir a aprovação do seu pedido comercial e pagar adiantado por lotes inteiros de chips. E mesmo assim você entrega a esse aparelho o poder absoluto sobre suas chaves mestras.
Se você começar a fazer perguntas incômodas, podem simplesmente te recusar como cliente “difícil”. E um comprador comum da rua? Acesso zero.
Na fábrica gravam o próprio sistema operacional fechado direto na placa. É esse sistema que gera por conta própria suas chaves privadas e assina suas transações.
Você nunca vai saber o que exatamente está gravado nesse silício: um backdoor de hardware para agências de inteligência, um vazamento de dados disparado por um comando específico ou uma geração de chaves previsível.
Você confia na caixa-preta de outra pessoa. Por um lado, você diz:
“Eles sabem mais do que eu, então dou a eles o direito de gerenciar minha frase seed.”
Mas, ao mesmo tempo, você está dizendo:
“Eles sabem menos do que eu: nem as agências de inteligência, nem os operários gananciosos da fábrica, nem os hackers, nem a máfia local conseguem se aproveitar disso.”
É uma contradição lógica enorme.
Uma bolsa de pele de píton na sua casa é só uma bolsa. Uma píton viva atrás do sofá é uma ameaça perigosa e imprevisível. De longe elas podem parecer iguais, mas a diferença é mortal.
Vivemos na era de Snowden, da NSA, do Grande Firewall da China e do Chat Control europeu. Nesse cenário, acreditar que uma fábrica pode produzir em massa microcomputadores cripto de caixa-preta e despachá-los para o mundo todo sem que “quem de direito” fique de olho é irremediavelmente ingênuo.
“Bom dia. Meu nome é Jamaha Nichaja. Vim para cá de uma província pobre e distante. Meu dia inteiro de trabalho vale menos do que você paga numa única taxa de transação. Moro no alojamento da fábrica, durmo em turnos com dois colegas de quarto e monto os aparelhos de vocês. Hoje sou o cara que programou o chip a quem você está prestes a confiar as economias da sua vida inteira. Com todo o respeito!”
A NSA enfiou nos padrões do NIST o gerador de números pseudoaleatórios Dual_EC_DRBG, que tinha uma fraqueza matemática. Depois pagou 10 milhões de dólares à RSA Security* para que esse algoritmo defeituoso fosse a opção padrão nos produtos dela.
* Em criptografia, a RSA Security é o que o COI é no esporte: a autoridade de referência do setor, e o próprio algoritmo RSA leva o nome dela.
Um vazamento do banco de dados da empresa italiana Hacking Team revelou que o NIS sul-coreano comprava o Remote Control System dela. Usavam o sistema para invadir os celulares dos cidadãos, ler mensagens do KakaoTalk e ativar microfones a distância. O agente responsável pela compra tirou a própria vida depois, deixando um bilhete em que garantia que só vigiavam “espiões do Norte”.
Um programa conjunto da CIA e do MI5 infectava smart TVs da Samsung. A TV apagava a tela e as luzes e parecia completamente desligada, enquanto o microfone gravava em segredo as conversas do cômodo e as enviava para servidores da CIA.
O conhecido criptógrafo Bruce Schneier deixou uma frase famosa: “A complexidade é o pior inimigo da segurança.” E mesmo assim a indústria das carteiras de hardware se apoia justamente no truque psicológico oposto: ofuscar o usuário com tanta complexidade que ele conclui que aquilo só pode ser seguro. Entregam a sigla EAL6+ como garantia de proteção absoluta, mas por trás dessa névoa de marketing existe um monopólio 100% estatal. O sistema não se sustenta nas leis da matemática, e sim em acordos governamentais fechados. Os laboratórios independentes só testam os chips; os certificados de verdade são sempre emitidos por órgãos do Estado (como o BSI na Alemanha ou o NIAP nos Estados Unidos). Sem licença e sem a supervisão rigorosa dos governos, exatamente os mesmos que historicamente adoram backdoors e vigilância em massa, você simplesmente não joga nesse mercado.
No fim, os fabricantes de carteiras de hardware se gabam de que suas “caixas-pretas” foram aprovadas por senhores de terno cujo trabalho é literalmente vigiar você.
Há apenas 30 anos, exportar criptografia forte dos Estados Unidos era tratado como contrabando de armas. A criptografia constava oficialmente na lista de material militar, bem ao lado dos mísseis.
Na Europa vale o Acordo de Wassenaar. Segundo esse acordo, a criptografia forte em hardware é classificada como “tecnologia de uso duplo”, regulada exatamente no mesmo nível que componentes de mísseis e sistemas de radar.
A União Europeia não é exceção nenhuma. Um fabricante ou distribuidor de criptografia forte cai no regulamento de produtos de uso duplo (2021/821), o que significa licenças obrigatórias, relatórios rigorosos e supervisão constante do Estado. Cada país-membro tem as próprias agências de inteligência de olho nisso. O Estado nunca perde a criptografia de vista.
Por isso a única pessoa em quem você pode confiar de verdade é você mesmo, e não o microcomputador de outra pessoa.
Tinha uma ideia que me apavorava nas carteiras de hardware clássicas. Você compra cripto, guarda a carteira na gaveta e espera. Cinco anos depois, quando o ativo fez um x100, você pluga aquele pendrive e nada acontece. Os contatos oxidaram, o chip simplesmente pifou. Todo esse lucro vira pó por causa de um pedaço de plástico.
Por isso construí nossa arquitetura em cima da redundância. Você não recebe um aparelho, recebe três cópias espelhadas. Perdeu a primeira, estragou a segunda, e ainda tem uma cópia funcionando à mão. Isso é tolerância a falhas sem concessões. Chega de fé cega num único pendrive.
E uma frase seed num papelzinho? Sério? Confiar milhões a um pedaço de papel que pode pegar fogo, ser roubado ou ir parar no lixo por engano, e ainda comprar um cofre só para isso? Quase melhor guardar o dinheiro debaixo do colchão.

Cypherpunk & OTC Trader
Trader sistemática
A blockchain é indestrutível porque seus dados estão replicados milhares de vezes. Seu corpo sobrevive porque bilhões de células duplicam o mesmo DNA. E mesmo assim uma carteira de hardware comum é um ponto único de falha.
Guardar uma chave num único pendrive é uma bomba-relógio. Estamos desmontando essa abordagem. Chega de depender de um único pedaço de metal: copie sua chave privada em quantos suportes NFC quiser, quando quiser.
As carteiras de hardware clássicas gritam que ali dentro tem dinheiro. É preciso escondê-las em cofres, carregar o tempo todo e plugar cabos. Nós tiramos o supérfluo e deixamos o dispositivo invisível.
O formato adesivo se mistura ao ambiente, basta colar debaixo de uma mesa. Não tem bateria e não emite nenhum sinal. As transações são assinadas 100% offline (air-gap) com um toque rápido do celular via NFC.
Eliminamos completamente todos os scripts de terceiros. Nada de Google Analytics. Nada de Hotjar (que literalmente grava a sua tela).
Não é o Sundar Pichai nem o conselho de uma empresa do Vale do Silício que vai roubar seus satoshis. Mas um administrador de sistemas qualquer com acesso ao banco de dados e aos logs pode. Ele pode ver sua tela, trocar o endereço na sua área de transferência ou levar seus dados. E o suporte vai responder simplesmente: “Não encontramos nenhuma vulnerabilidade do nosso lado”.
Nossa arquitetura foi projetada contra as ameaças reais que qualquer carteira cripto enfrenta:
Planos básicos: proteção contra as ameaças 1, 2, 3 e 6.
Ultimate: acrescenta proteção contra a 4 e a 5.
Trust (multisig): blindagem absoluta, cobre também a 7.
Você e só você. Por princípio, eliminamos terceiros, servidores e exchanges centralizadas. Toda a criptografia roda estritamente no local, no seu celular. Mesmo com blockchains exigentes e anônimas como a Monero, as transações são montadas e assinadas inteiramente dentro do nosso app e nunca saem do seu aparelho. Sua chave privada é criptografada com a sua senha pessoal. Aqui é impossível bloquearem sua conta porque um administrador da plataforma resolveu estalar os dedos. Not your keys, not your coins.
Imagine: você comprou Bitcoin, segurou por cinco anos e o preço foi para a lua. Você tira sua carteira de hardware clássica para realizar o lucro, pluga no USB… e ela nem liga. Fim de jogo. Já tentou ligar um computador que passou cinco anos no armário? Ou dar partida num carro? Depois de uns dois anos, nem um jogo de Xbox abre de primeira.
Com a nossa arquitetura esse cenário é impossível. Você não reza para um único aparelho frágil. Seu cartão NFC é um suporte confiável para dados criptografados, não uma eletrônica complexa que morre com a poeira e o tempo. Além disso, você não depende do nosso plástico: dá para comprar dez etiquetas NFC virgens por uns trocados em qualquer loja de eletrônicos e clonar sua carteira criptografada em várias cópias de segurança.
Uma etiqueta destruída ou perdida numa mudança? Tanto faz, sempre existe uma cópia espelhada em outro lugar. E nenhuma faxineira vai perceber que ali tem dinheiro, então você nem precisa de cofre.
As carteiras de hardware clássicas usam chips inteligentes fechados (“Secure Elements”). É um microcomputador com código-fonte fechado. Você manda uma transação, ele faz sua mágica escondida e assina.
Na prática, você está confiando seu dinheiro a um operário anônimo de uma fábrica ou a um programador corporativo que você nunca viu na vida. E se a máfia local ou um infiltrado controla a linha de produção? Ninguém sabe o que realmente está gravado nesse chip. O que impede alguém de enterrar ali um backdoor que esvazia as chaves com um gatilho engenhoso, ou que vai raspando saldos discretamente em uma a cada mil carteiras? Quando seu saldo chegar a zero, vai reclamar com quem? Com a ONU?
Nosso cartão NFC é só um chip de memória “burro” que guarda seu texto criptografado. Ele não sabe pensar e não tem algoritmos escondidos. A criptografia é toda feita por você.
A maioria dos chips de assinatura do setor é da Samsung. Mas quando a Samsung manda capturas de tela da sua TV para os próprios servidores, ela nem esconde. E o resto dos chips, os que não são da Samsung, já foram quebrados há muito tempo, e assim por diante.
Modelos populares de Smart TV da Samsung e da LG tiram várias capturas da tela a cada segundo, mesmo quando a TV é usada como monitor externo de um PC ou de um console. Fonte
Para nós tanto faz quem entrega o pacote. Nossa segurança não depende de quem segurou o cartão antes de você. Os cartões chegam completamente vazios. Você mesmo inicializa o cartão, e a chave privada é gerada localmente, no seu celular. Mesmo que um entregador enfiasse no pacote o próprio cartão NFC, bastaria apagá-lo, gravar nele sua chave criptografada, definir seu PIN e ele já seria seu. Aqui não existe confiança cega na cadeia de suprimentos.
Por quê? Porque no cartão não roda nenhum firmware. Você pode ler o conteúdo do cartão com qualquer app NFC. Ali só tem texto criptografado, e fique à vontade para tentar decifrá-lo se tiver 40.000 anos sobrando.
Absolutamente todos os nossos suportes, do plano Basic ao Trust, chegam completamente vazios. As chaves são geradas localmente, no seu aparelho, não nos nossos servidores. Depois da gravação, o cartão fica bloqueado de forma permanente com o seu PIN pessoal. Sem ele ninguém consegue decifrar a chave, nem mesmo nós, ainda que confiscássemos o cartão fisicamente.
Para os maximalistas: se a arquitetura honesta não basta e você quer uma garantia comprovável matematicamente, escolha o plano Ultimate. A geração de chaves e a assinatura acontecem num aparelho fisicamente desconectado da internet (air-gap). As chaves simplesmente não têm por onde escapar.
A arquitetura dos celulares modernos (principalmente o iOS da Apple) é radicalmente diferente da de um PC com Windows, onde os vírus fazem a festa. Ela se apoia num sandbox rígido. Nosso app vive num bunker digital isolado. Mesmo que você baixe um trojan ou um app de lanterna infectado, ele fisicamente não consegue entrar na memória da nossa carteira nem interceptar seus processos.
A única coisa que um vírus de massa (um clipper) consegue fazer é trocar o endereço de destino na sua área de transferência. Mas aí a nossa arquitetura física te salva: antes de enviar, o app mostra o endereço final em letras enormes. Enquanto você não conferir com os próprios olhos e encostar fisicamente seu cartão NFC no celular, a assinatura não é gerada. Um vírus não consegue encostar o cartão por você.
E tudo isso vale para a versão sem assinatura offline. Na versão offline, mil vírus no seu celular não conseguem fazer absolutamente nada.
As carteiras comuns não podem fazer nada aqui. Os exploits comerciais de zero clique conseguem ler em silêncio a sua tela e a sua memória. Se você é um alvo desse nível, sua opção é o plano Ultimate.
Como se defender disso? Você pega um celular separado (um velho serve), instala o Mitilena Keys e o Mitilena Offline, tira o chip, esquece todas as redes Wi-Fi e deixa em modo avião para sempre. Isso é um air-gap total. A geração de chaves e a assinatura acontecem em isolamento físico absoluto.
E como se envia um pagamento nesse modo? Os dados passam para o seu celular principal (o que está on-line) exclusivamente pela leitura de QR codes com a câmera. Sem cabos, sem Bluetooth. Nem um vírus de 100 milhões de dólares consegue extrair suas chaves, porque o aparelho está fisicamente isolado do mundo.
Vamos ser sinceros: nenhuma carteira comum nem a multisig clássica te salvam do ataque da chave inglesa de 5 dólares. Com a multisig padrão, os criminosos seguem um roteiro: rendem o primeiro signatário, ligam para o sócio, ele dita a frase seed e o dinheiro voa. Tudo acontece a distância.
Nosso plano Trust (multisig) destrói esse roteiro. Se te encurralarem, você liga para o seu sócio. Mas ele não consegue te ditar um código nem mandar a frase seed pelo Telegram. Para a transação sair, o cartão dele precisa encostar fisicamente no seu celular. O assalto a distância está cancelado. Os criminosos precisam marcar um encontro cara a cara, mostrar o rosto para as câmeras e arriscar 20 anos de cadeia. Eles simplesmente vão desistir e procurar alguém com um Ledger comum.
Existe algum ponto fraco? Tecnicamente, sim. Se quem te aperta for um gênio da informática capaz de descompilar nosso app num notebook ali mesmo, no meio do mato. Mas a chance de topar com alguém assim é praticamente zero.
Os fanáticos da multisig em blockchain vão dizer que os contratos inteligentes são mais seguros. Bobagem. A multisig clássica cai com uma única ligação para um sócio assustado, que solta a frase seed no susto, e você é roubado a distância.
Poderíamos ter radicalizado e amarrado a matemática diretamente ao chip de um cartão específico. Mas aí a menor falha desse plástico significaria a morte irreversível dos ativos. Para evitar isso, você teria que fazer uma cópia dos dados do chip em papel.
E aqui o círculo se fecha: os chantagistas simplesmente obrigam seu sócio a tirar esse papel do cofre, fotografar e mandar pelo Telegram. E você é roubado a distância de novo.
Nossa arquitetura é uma blindagem para o mundo real. Tornamos impossível o assalto a distância, o que elimina 99,9% dos crimes, e mesmo assim deixamos você ter direito de errar e ter cópias de segurança práticas.
Vamos deixar as ilusões de lado. No site do fabricante, comprar um pendrive com botões parece coisa de espião, mas na vida real é puro teatro de segurança.
Primeiro, esse pendrive é um alvo radioativo. É só tirá-lo na inspeção do aeroporto ou deixá-lo em cima da mesa do escritório que certas pessoas ficam com água na boca. Basicamente você pendurou nas costas um letreiro de neon dizendo “tenho cripto”.
Segundo, o circo da frase seed. O fabricante diz: “anote 12 palavras num papel”. E onde você vai esconder isso? Vai comprar um cofre? Um cofre doméstico é um ímã para qualquer ladrão. Sejamos sinceros: em 90% dos casos esse papel acaba enfiado num livro ou na gaveta da mesa de cabeceira.
A faxineira, um adolescente curioso ou um ladrão que entra enquanto você está de férias simplesmente fotografam esse papel e o deixam onde estava. Talvez você só descubra que foi esvaziado meio ano depois.
Comprar um pendrive de cripto sofisticado e depois guardar o acesso num pedaço de papelão dentro de uma gaveta é como pôr na sua casa uma porta de titânio de um milhão e esconder a chave debaixo do capacho. Pelo manual você fez tudo certo, mas no fim só enganou a si mesmo.
Não acrescentamos nada retroativamente. Abaixo estão só incidentes reais dos últimos meses e os pontos exatos desta página em que já tínhamos alertado sobre isso.
Um pesquisador comprou um “Ledger Nano S Plus” lacrado no maior marketplace, o JD.com, pelo preço de um original. No lugar do chip seguro, havia lá dentro um microcontrolador ESP32-S3 de quinta categoria, com a marcação raspada e uma antena Wi-Fi/Bluetooth. O firmware guardava a frase seed e o PIN em texto puro, e o QR code do manual de fábrica que vinha na caixa levava a um app com trojan e um check verde de “verificação de autenticidade”, que mandava a frase na hora para os servidores dos golpistas. Diante da investigação, a Ledger só deu de ombros: oficialmente a empresa não vende no JD.com, e a culpa é do próprio comprador, que escaneou o QR code da caixa.
“Ninguém sabe o que realmente está gravado nesse chip.”
→ FAQ: “Por que nosso cartão NFC é mais confiável…”Em marketplaces populares, caixas vendidas como carteiras imKey novas traziam um manual com QR code que levava a um app falso em vez do imToken oficial. Os novatos eram orientados a criar a carteira direto nele, e os usuários experientes, a “apagar o app antigo e instalar o atualizado”. A frase seed ia direto para os golpistas. Quando as reclamações viraram enxurrada, o fabricante soltou um alerta e lavou as mãos: nenhuma loja naquele mesmo JD.com, dizem, é autorizada pela marca.
“Aqui não existe confiança cega na cadeia de suprimentos.”
→ FAQ: “E se um entregador… trocar o cartão?”A partir de uma atualização de firmware de março de 2021, um bug no código fez a cultuada carteira de Bitcoin Coldcard (fabricada pela Coinkite) gerar frases seed não com o gerador de números aleatórios de hardware, mas com um algoritmo de software previsível. Durante cinco anos, os donos acreditaram que suas chaves tinham sido criadas por um “hardware de referência” — até que, em 30 de julho de 2026, essas frases começaram a ser quebradas em massa por força bruta offline. Pelas contas da Galaxy Research, com alto grau de confiança, foram roubados pelo menos 1.778 BTC de mais de 8.600 endereços.
“Você nunca vai saber o que exatamente está gravado nesse silício: um backdoor de hardware para agências de inteligência, um vazamento de dados disparado por um comando específico ou uma geração de chaves previsível.”
→ “Não pedimos que você confie numa caixa-preta”Por meio de uma vulnerabilidade na plataforma de análise Metabase, invadiram a parceira logística da Trezor, a ShipMonk, empresa que armazena e despacha os pedidos. Vazaram nomes, telefones, e-mails e endereços residenciais de 80.689 clientes, incluindo cerca de 67.000 clientes dos EUA de 2019–2021, cujos endereços o depósito, sabe-se lá por quê, guardava havia cinco anos. Na carta às vítimas, a Trezor soltou a nota de praxe de que “os dispositivos e sistemas da Trezor não foram afetados” — enquanto os criminosos ganharam de bandeja uma lista pronta de casas onde com certeza há carteiras frias.
“Confiar sua frase seed ao chip de um terceiro é colocar seu dinheiro nas mãos de um operário qualquer de uma fábrica ou de um funcionário dos correios.”
→ “…ao chip de um terceiro”Pelo serviço de e-mail marketing Brevo, que tinha sido hackeado, um golpista enviou da conta oficial da Trezor um e-mail intitulado “Critical Security Alert: STM32 Entropy Vulnerability” para cerca de 347.000 endereços de clientes. O link desse e-mail verdadeiro levava a um programa que pedia a frase de recuperação — em apenas 20 minutos, 2.500 pessoas chegaram a clicar nele. No mesmo dia, a BitBox anunciou exatamente o mesmo phishing por meio de um fornecedor de e-mail hackeado.
“Por princípio, eliminamos terceiros, servidores e exchanges centralizadas.”
→ FAQ: “Quem realmente controla as chaves…”Os compradores não compraram as carteiras de segunda mão, e sim da revendedora oficial autorizada da Ledger no Sudeste Asiático, a CryptoBilis. Dentro dos dispositivos originais havia uma placa espiã com eSIM: durante a configuração, ela lia as 24 palavras direto da tela e as enviava pela rede celular LTE. O tão elogiado chip Secure Element e a verificação de autenticidade do Ledger Live não perceberam nada. Quando o escândalo chegou à imprensa (o ex-chefe da Mt.Gox Mark Karpelès relatou a mesma placa num Ledger Flex comprado no aeroporto de Singapura, e a rede MediaMarkt Saturn tirou a Ledger das prateleiras na Alemanha), a empresa publicou um relatório: nosso chip Secure Element “não foi comprometido”, e as estimativas de pesquisadores on-chain de 86–93 milhões de dólares roubados de mais de 300 carteiras nós “não confirmamos”.
“Nossa segurança não depende de quem segurou o cartão antes de você.”
→ FAQ: “E se um entregador… trocar o cartão?”Num Trezor Model T do Facebook Marketplace e num Trezor One da TikTok Shop, o microcontrolador original foi trocado por outro: disfarçado de firmware oficial, ele entregava uma entre uma dezena de frases seed que os hackers já conheciam. O Trezor Suite oficial detectou a troca, mas deixou o dono clicar numa boa em “Continuar” — e o dinheiro sumiu da carteira. Quando o famoso engenheiro de hardware Joe Grand abriu os dispositivos no microscópio e publicou a análise na mídia, a Trezor classificou oficialmente a relevância da descoberta como “limitada”: segundo eles, os modelos saíram de linha em janeiro de 2026 e foram comprados de vendedores não oficiais. Enquanto nenhum especialista de nível mundial sair em sua defesa com o próprio laboratório, ter a sua carteira zerada é, para o fabricante, de “relevância limitada”.
“Quando seu saldo chegar a zero, vai reclamar com quem? Com a ONU?”
→ FAQ: “Por que nosso cartão NFC é mais confiável…”Golpistas sequestraram o serviço terceirizado de notificações push do app oficial NGRAVE LIQUID e mandaram aos donos das carteiras um falso “alerta de segurança” sobre um login a partir de um novo dispositivo. O link da notificação levava a uma cópia do site da NGRAVE que pedia a frase seed ou a Perfect Key — as carteiras foram esvaziadas em minutos. Segundo o próprio relatório da NGRAVE, os clientes perderam pelo menos 2,56 milhões de dólares de cerca de 70 endereços, e depois disso a empresa resumiu, sem se abalar: “os dispositivos ZERO em si e as chaves neles não foram afetados”.
“Ele vai ver a sua tela, trocar o conteúdo da área de transferência ou copiar os seus dados, e depois o suporte vai te responder: ‘Do nosso lado, nenhuma vulnerabilidade foi encontrada’.”
→ “Proteção contra insiders”Por uma brecha numa ferramenta de monitoramento de terceiros no site da Keystone, um hacker levou os dados pessoais de 25.964 clientes e a chave privada mestra com que as carteiras Keystone provam sua autenticidade na verificação online. Com essa chave, qualquer falsificação de fundo de quintal passa na verificação oficial do site como original. A empresa teve de suspender os envios e mandar para o lixo 18.835 carteiras não vendidas, enquanto tranquilizava os clientes dizendo que “até agora não há relatos de dispositivos falsificados nem de roubos”.
“Cortamos todo e qualquer script de terceiros.”
→ “Proteção contra insiders”Em 28 de outubro, um comprador da Indonésia desmontou por conta própria o seu Trezor Safe 5, comprado em agosto da revendedora oficial CryptoBilis, e encontrou lá dentro uma placa extra com módulo celular e antena — ela lê tudo o que aparece na tela, inclusive a frase seed, e envia pela rede móvel. Um detalhe revelador do próprio comunicado à imprensa da empresa: a Trezor tirou discretamente a CryptoBilis da lista de revendedores oficiais já em 9 de outubro, mas só admitiu o problema publicamente e ofereceu a troca a quem comprou desde março de 2026 depois que, em 28 de outubro, o cliente abriu o dispositivo por conta própria e tornou a história pública.
“Os cartões chegam completamente vazios.”
→ FAQ: “E se um entregador… trocar o cartão?”Essas dez histórias só vieram à tona porque havia dezenas de milhões de dólares em jogo ou porque especialistas de nível mundial desmontaram o aparelho no microscópio. Mas quando zerarem você, para uma corporação estrangeira você vai continuar sendo a mosca chata mais silenciosa do mundo. 99% das pessoas não têm como publicar nem uma notinha num site local — e isso também não adiantaria nada. Cinco pessoas na internet vão ficar sabendo de você e esquecer em 10 minutos, enquanto o fabricante te joga tranquilamente aos hackers, fecha o ticket com a resposta-padrão “nossos sistemas não foram afetados” — e você não vai fazer absolutamente nada.
O cartão Mitilena chega vazio. Grave você mesmo a chave criptografada nele.
Você não precisa de ajudante para tirar o sutiã da sua própria mulher.
Lá fora é cada um por si; aqui você está entre os seus. Comece pela versão gratuita da carteira, sem pressa e sem compromisso: dê uma olhada com calma, teste tudo na prática e volte para buscar os cartões quando você decidir.
Enviamos carteiras para o mundo todo, a partir da República Tcheca.
O estoque fica fisicamente em Praga e sai em menos de 24 horas, por PPL, DHL, FedEx e pelos Correios tchecos. Europa em 3 a 5 dias, resto do mundo em cerca de 7 dias.

Seu dinheiro continua sempre SEU.